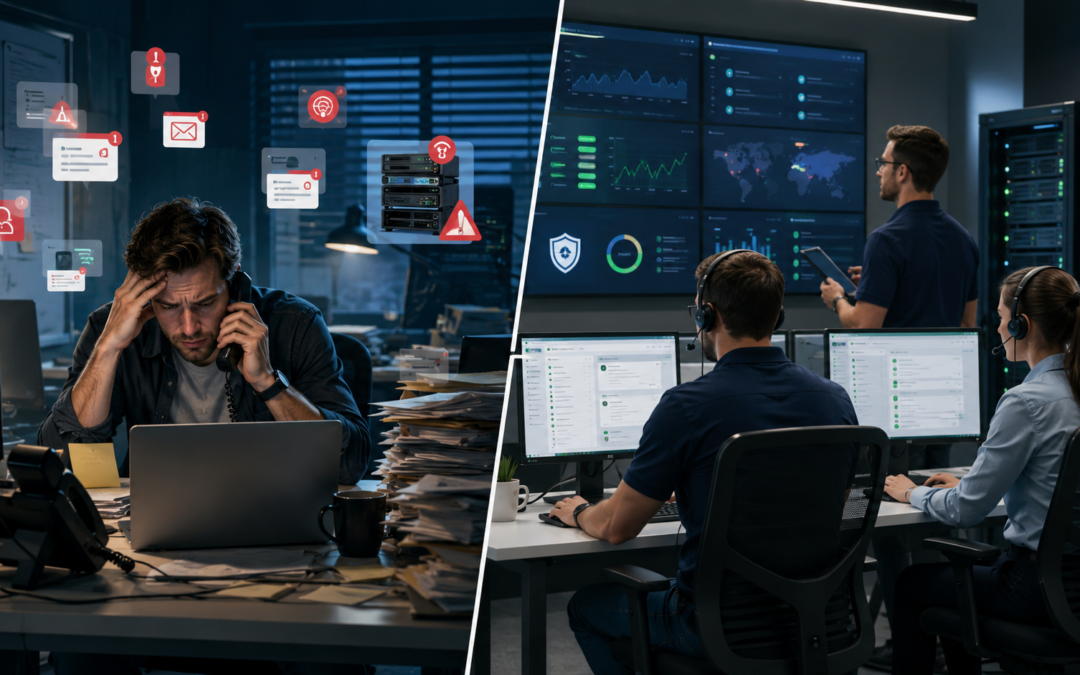
Firma potrzebuje kogoś, kto zajmie się komputerami, siecią, pocztą, serwerami, backupem i bezpieczeństwem. Pojawia się więc podstawowe pytanie: zatrudnić jednego informatyka czy powierzyć te zadania zewnętrznemu działowi IT?
Nie ma jednej odpowiedzi odpowiedniej dla każdej organizacji. Dobry informatyk wewnętrzny może być bardzo wartościowym pracownikiem, szczególnie gdy doskonale zna specyfikę firmy i jej systemy. Z punktu widzenia bezpieczeństwa i ciągłości działania problemem jest jednak uzależnienie wielu kluczowych procesów od jednej osoby.
Zewnętrzny dział IT działa inaczej. Zamiast kompetencji pojedynczego specjalisty firma otrzymuje dostęp do zespołu, w którym obowiązki mogą być rozdzielone pomiędzy osoby zajmujące się helpdeskiem, serwerami, siecią, backupem czy cyberbezpieczeństwem.
Jeden informatyk może znać firmę bardzo dobrze
Model oparty na własnym informatyku ma konkretne zalety. Taka osoba pracuje wewnątrz organizacji, zna pracowników, wykorzystywane programy oraz nietypowe rozwiązania wdrożone w przeszłości.
Może również szybko zareagować na problemy wymagające fizycznej obecności, na przykład awarię stanowiska, drukarki czy urządzenia sieciowego.
Problem zaczyna się wtedy, gdy jedna osoba odpowiada praktycznie za wszystko:
- komputery pracowników,
- konta i uprawnienia,
- pocztę,
- Microsoft 365 lub Google Workspace,
- serwery,
- sieć LAN i Wi-Fi,
- VPN,
- backup,
- aktualizacje,
- monitoring,
- bezpieczeństwo,
- zakupy sprzętu,
- dokumentację,
- wsparcie użytkowników.
Zakres współczesnego IT jest na tyle szeroki, że trudno oczekiwać od jednej osoby specjalizacji na jednakowym poziomie w każdym z tych obszarów.
Zewnętrzny dział IT ogranicza zależność od jednej osoby
Jednym z najważniejszych argumentów przemawiających za modelem zespołowym jest ciągłość obsługi.
Informatyk może zachorować, wyjechać na urlop albo zmienić pracę. Jeżeli tylko on zna hasła administracyjne, konfigurację serwerów, strukturę sieci czy sposób wykonywania backupu, jego nieobecność może stworzyć poważny problem organizacyjny.
Profesjonalny zewnętrzny dział IT powinien działać tak, aby wiedza dotycząca infrastruktury nie znajdowała się wyłącznie w głowie jednej osoby. Znaczenie mają dokumentacja, procedury, system obsługi zgłoszeń oraz możliwość przekazania zadania innemu specjaliście.
Nie oznacza to, że outsourcing automatycznie zapewnia bezpieczeństwo. Wszystko zależy od organizacji usługodawcy, procedur, zabezpieczenia dostępów administracyjnych i faktycznego zakresu umowy.
Bezpieczeństwo IT wymaga różnych kompetencji
Administrator serwera nie musi być specjalistą od cyberbezpieczeństwa
To jeden z częstszych problemów przy porównywaniu modeli obsługi IT.
Osoba bardzo dobrze znająca Windows Server lub Linux nie musi jednocześnie specjalizować się w firewallach, bezpieczeństwie Microsoft 365, analizie logów czy ochronie przed phishingiem.
Podobnie specjalista od sieci nie musi być najlepszą osobą do projektowania systemu backupu.
W zewnętrznym dziale IT zadanie może zostać skierowane do osoby posiadającej kompetencje odpowiednie dla konkretnego problemu. Dlatego outsourcing IT dla biznesu może obejmować jednocześnie bieżący helpdesk, monitoring, administrację serwerami, backup, bezpieczeństwo oraz doradztwo.
To różnica pomiędzy dostępem do jednego specjalisty a dostępem do zespołu kompetencji.
Cyberbezpieczeństwo nie kończy się na antywirusie
Współczesne bezpieczeństwo firmowej infrastruktury obejmuje wiele warstw. Trzeba kontrolować między innymi aktualizacje systemów, konta administratorów, uprawnienia użytkowników, MFA, urządzenia końcowe, konfigurację poczty, firewall, VPN oraz kopie zapasowe.
Ważne jest również reagowanie na zmiany. Gdy pracownik odchodzi z firmy, jego dostęp powinien zostać odebrany. Gdy producent publikuje istotną aktualizację bezpieczeństwa, trzeba ocenić potrzebę jej wdrożenia. Gdy backup przestaje działać, sam fakt posiadania systemu kopii zapasowych przestaje być wystarczający.
Skala zagrożeń uzasadnia traktowanie tego obszaru systemowo. CERT Polska podał, że w 2025 roku otrzymał 658 320 zgłoszeń i zarejestrował 260 783 unikalne incydenty bezpieczeństwa. Jednocześnie CERT zaznacza, że wzrost liczby rejestrowanych incydentów wynika między innymi ze wzrostu świadomości oraz roli zespołu w ich monitorowaniu i analizowaniu. (CERT Polska)
Dlatego bezpieczeństwo powinno być procesem, a nie jednorazową konfiguracją.
Dokumentacja – element, którego często nie widać
Dobrze prowadzona dokumentacja IT staje się szczególnie ważna podczas awarii albo zmiany osoby odpowiedzialnej za infrastrukturę.
Firma powinna wiedzieć między innymi:
- jakie urządzenia i serwery posiada,
- jakie usługi są krytyczne,
- kto ma uprawnienia administracyjne,
- gdzie znajdują się kopie zapasowe,
- kto odpowiada za domeny i usługi chmurowe,
- jak zbudowana jest sieć,
- jakie licencje są wykorzystywane,
- jakie systemy wymagają regularnej administracji.
Jeżeli wszystkie te informacje zna tylko jedna osoba, powstaje tzw. single point of failure – pojedynczy punkt zależności.
Zewnętrzny dział IT powinien ograniczać takie ryzyko przez dokumentowanie środowiska i standaryzację sposobu obsługi.
Reagowanie na awarie: kto pomoże, gdy główny informatyk jest niedostępny?
Wyobraźmy sobie prostą sytuację.
W poniedziałek rano przestaje działać serwer plików. Kilkunastu pracowników nie może otworzyć dokumentów potrzebnych do pracy. Administrator, który zna serwer, jest na urlopie.
Firma oparta wyłącznie na jednej osobie musi znaleźć zastępstwo, a nowy specjalista najpierw musi poznać środowisko.
W modelu zespołowym zgłoszenie może przejąć inny administrator posiadający dostęp do dokumentacji i informacji o infrastrukturze.
Właśnie dlatego przy wyborze obsługi IT warto pytać nie tylko o to, jak szybko ktoś odbierze telefon, ale również:
Kto przejmie problem, jeśli podstawowy opiekun jest niedostępny?
Monitoring zamiast czekania na telefon pracownika
Kolejną różnicą jest sposób wykrywania problemów.
W reaktywnym modelu IT administrator dowiaduje się o awarii wtedy, gdy użytkownik zgłosi, że coś nie działa.
Stała opieka może obejmować monitoring serwerów i infrastruktury. Pozwala on wykrywać między innymi brak miejsca na dysku, niedostępność usług, przeciążenie zasobów czy inne zdarzenia wymagające analizy.
Sam monitoring oczywiście nie rozwiązuje problemu. Potrzebna jest osoba, która zinterpretuje alert i podejmie działanie.
Dlatego skuteczna opieka IT łączy narzędzia techniczne z procedurami reagowania.
Czy zewnętrzny dział IT zawsze jest lepszy?
Nie.
Duże organizacje posiadające rozbudowaną infrastrukturę mogą potrzebować własnego działu IT. Wewnętrzny administrator jest również wartościowy tam, gdzie firma wykorzystuje nietypowe systemy wymagające codziennej obecności specjalisty.
Istnieje także model hybrydowy.
Firma zatrudnia własnego informatyka odpowiedzialnego za codzienne potrzeby użytkowników i znajomość procesów biznesowych, natomiast zewnętrzny zespół zapewnia wsparcie w bardziej specjalistycznych obszarach: serwerach, sieci, bezpieczeństwie, backupie czy projektach migracyjnych.
Takie rozwiązanie ogranicza zależność od jednej osoby bez rezygnowania z zalet wewnętrznego specjalisty.
Przykłady dla firm
Małe biuro
Firma posiada 15–20 komputerów, Microsoft 365, drukarki, NAS i podstawową sieć. Nie ma potrzeby utrzymywania administratora przez osiem godzin dziennie.
W takim środowisku zewnętrzny dział IT może przejąć helpdesk, zarządzanie kontami, aktualizacje, monitoring i backup.
Firma z własnym serwerem
Organizacja wykorzystuje lokalny system ERP, serwer plików, VPN oraz kilka urządzeń sieciowych. Tutaj znaczenie ma już administracja, monitoring i przygotowanie procedur awaryjnych.
Dobrym punktem wyjścia może być audyt IT, który pozwala uporządkować wiedzę o infrastrukturze i zidentyfikować obszary wymagające poprawy.
Firma posiadająca własnego informatyka
Nie trzeba zastępować pracownika outsourcingiem. Zewnętrzny zespół może pełnić funkcję drugiej linii wsparcia, pomagać przy trudniejszych problemach i zapewniać dodatkowe kompetencje.
W praktyce może to być bezpieczniejsze niż pozostawienie całej infrastruktury pod opieką jednej osoby.
Wnioski
Największą słabością modelu opartego na pojedynczym informatyku nie jest brak wiedzy czy doświadczenia. Problemem jest koncentracja odpowiedzialności i wiedzy w jednym miejscu.
Z punktu widzenia ciągłości działania zewnętrzny dział IT może zapewnić istotne przewagi: zastępowalność specjalistów, szerszy zakres kompetencji, podział odpowiedzialności i możliwość skalowania wsparcia.
Nie oznacza to jednak, że każdy outsourcing jest automatycznie bezpieczny. Przed podpisaniem umowy warto sprawdzić zakres odpowiedzialności, sposób dokumentowania infrastruktury, zasady dostępu administracyjnego, procedury obsługi incydentów oraz warunki reagowania na zgłoszenia.
Podsumowanie
Zewnętrzny dział IT zapewnia zwykle większą odporność organizacyjną niż model zależny wyłącznie od pojedynczego informatyka, ponieważ zmniejsza ryzyko związane z nieobecnością jednej osoby i daje dostęp do szerszych kompetencji.
Wewnętrzny informatyk nadal może być bardzo dobrym rozwiązaniem. Szczególnie w większych organizacjach najlepszym modelem może być połączenie własnego specjalisty ze wsparciem zewnętrznym.
Najważniejsze jest nie to, czy informatyk siedzi w biurze, lecz czy firma ma zapewnione zastępstwo, dokumentację, monitoring, kontrolę dostępów, backup oraz jasno określoną odpowiedzialność za bezpieczeństwo.
Najnowsze komentarze