Serwer VPS może zapewnić firmie wydajne i elastyczne środowisko do pracy z systemem ERP, CRM, bazą danych, aplikacją biznesową czy usługami dostępnymi zdalnie. Samo utworzenie maszyny wirtualnej nie oznacza jednak, że środowisko jest odpowiednio zabezpieczone.
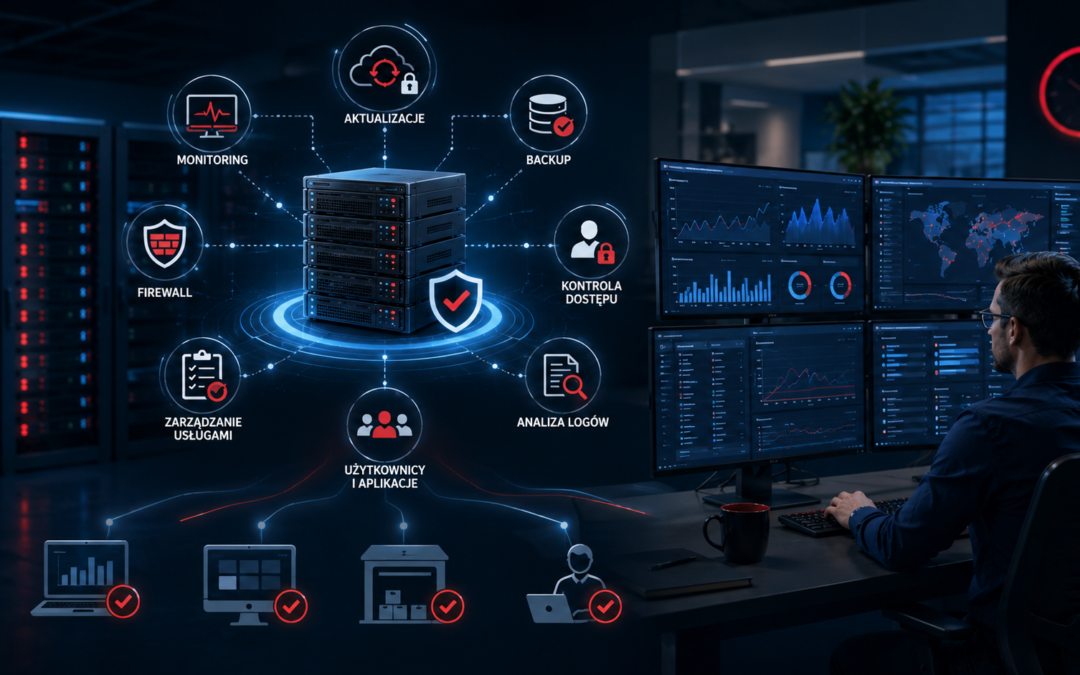
Bezpieczeństwo serwera nie jest pojedynczą funkcją, którą można włączyć podczas jego uruchamiania. To proces obejmujący konfigurację systemu, aktualizacje, kontrolę dostępu, monitorowanie, backup oraz reagowanie na nieprawidłowości. NIST wskazuje między innymi na aktualizowanie serwerów, monitorowanie logów, wykonywanie kopii zapasowych i okresowe sprawdzanie zabezpieczeń jako podstawowe elementy utrzymania bezpiecznego środowiska serwerowego. (NIST Publications)
Dlatego przy wyborze VPS warto patrzeć nie tylko na liczbę procesorów, pamięć RAM i przestrzeń dyskową, ale również na to, kto będzie tym środowiskiem zarządzał.
Administracja serwerem VPS – najważniejszy element całego środowiska
Dzierżawa VPS zapewnia zasoby infrastruktury, ale system operacyjny i działające na nim usługi nadal wymagają obsługi.
W praktyce administracja serwerem VPS powinna obejmować między innymi:
- konfigurację systemu operacyjnego,
- aktualizowanie systemu i zainstalowanego oprogramowania,
- kontrolę działających usług,
- konfigurację zabezpieczeń,
- zarządzanie kontami i uprawnieniami,
- kontrolę logów,
- wykonywanie i weryfikację backupu,
- monitoring wydajności i dostępności,
- analizę problemów oraz reagowanie na awarie.
CIS publikuje szczegółowe benchmarki bezpieczeństwa dla wielu systemów i platform, w tym Windows Server. Są to zalecenia konfiguracyjne służące ograniczaniu niepotrzebnej powierzchni ataku oraz poprawie bezpieczeństwa systemów. (CIS)
Firmy, które nie mają własnego administratora, mogą korzystać z zewnętrznej administracji serwerami, obejmującej bieżące utrzymanie, monitoring, backup oraz aktualizacje środowiska.
Regularne aktualizacje i patch management
Jednym z podstawowych obowiązków administratora jest aktualizowanie systemu operacyjnego i usług działających na VPS.
Nie chodzi jednak wyłącznie o automatyczne instalowanie każdej dostępnej poprawki.
W środowisku biznesowym proces powinien uwzględniać:
- śledzenie dostępnych aktualizacji,
- ocenę ich znaczenia,
- planowanie instalacji,
- uwzględnianie zależności aplikacji,
- kontrolę poprawności działania po aktualizacji.
CIS zaleca prowadzenie regularnego procesu zarządzania podatnościami oraz aktualizowania oprogramowania. Dla części zabezpieczeń CIS Controls wskazuje automatyczne aktualizacje aplikacji co najmniej raz w miesiącu lub częściej, zależnie od potrzeb i ryzyka. (CIS)
Brak aktualizacji może pozostawić na serwerze znane podatności, dla których producent udostępnił już poprawki bezpieczeństwa.
Firewall i ograniczenie dostępu do usług
Serwer VPS często posiada publiczny adres IP, dlatego szczególnie istotne jest kontrolowanie usług dostępnych z Internetu.
Zasada powinna być prosta: udostępniać tylko te porty i usługi, które są rzeczywiście potrzebne.
Jeżeli na serwerze działa na przykład aplikacja webowa, nie ma powodu, aby panel administracyjny, baza danych czy inne usługi systemowe były publicznie dostępne dla każdego adresu IP.
Konfiguracja może obejmować:
- firewall systemowy,
- firewall dostawcy infrastruktury,
- ograniczenie dostępu do określonych adresów IP,
- dostęp administracyjny przez VPN,
- blokowanie nieużywanych portów,
- ograniczenie dostępu do usług zarządzających.
CISA zwraca uwagę na kontrolę dostępu, wzmacnianie mechanizmów uwierzytelniania i właściwe zabezpieczanie usług jako podstawowe praktyki ograniczające ryzyko ataku. (CISA)
Bezpieczne konta administratorów
Konto administratora serwera ma bardzo szerokie uprawnienia. Jego przejęcie może umożliwić atakującemu modyfikowanie konfiguracji, odczyt danych, instalowanie oprogramowania albo wyłączanie zabezpieczeń.
Dlatego należy ograniczać liczbę kont administracyjnych i stosować odpowiednie mechanizmy kontroli dostępu.
W zależności od systemu i sposobu zarządzania mogą to być między innymi:
- indywidualne konta administratorów zamiast jednego współdzielonego loginu,
- silne uwierzytelnianie,
- MFA tam, gdzie jest dostępne,
- klucze SSH zamiast prostego logowania hasłem,
- ograniczenia adresów IP,
- VPN,
- rejestrowanie działań administracyjnych.
CISA konsekwentnie rekomenduje stosowanie wieloskładnikowego uwierzytelniania, szczególnie dla dostępu uprzywilejowanego i systemów narażonych na ataki. (CISA)
Monitoring serwera VPS
Serwer może działać nieprawidłowo na długo przed całkowitą awarią.
Przykładowe sygnały ostrzegawcze to:
- bardzo wysokie wykorzystanie procesora,
- brak wolnego miejsca na dysku,
- nadmierne wykorzystanie pamięci RAM,
- zatrzymanie konkretnej usługi,
- niedostępność aplikacji,
- problemy z bazą danych,
- nieudane wykonanie backupu.
Monitoring pozwala wykrywać takie sytuacje wcześniej.
W praktyce powinien obejmować zarówno parametry techniczne systemu, jak i dostępność najważniejszych usług. W środowiskach biznesowych szczególnie ważne jest również skonfigurowanie alertów, aby administrator otrzymał informację o problemie bez konieczności ręcznego sprawdzania serwera.
CISA zaleca włączanie logowania zdarzeń oraz alarmów związanych z nietypowym wykorzystaniem zasobów jako jeden z elementów ochrony infrastruktury. (CISA)
Backup serwera VPS – kopia musi znajdować się poza serwerem
Backup jest jednym z najważniejszych zabezpieczeń środowiska serwerowego, ale samo utworzenie kopii nie wystarcza.
Jeżeli kopia znajduje się wyłącznie na tym samym VPS-ie, awaria systemu, uszkodzenie danych albo skuteczny atak mogą doprowadzić również do jej utraty.
Dlatego backup powinien być przechowywany niezależnie od podstawowego środowiska.
CISA zaleca regularne wykonywanie kopii danych oraz wykorzystywanie kopii offline lub innych mechanizmów ograniczających możliwość usunięcia czy nadpisania danych podczas incydentu ransomware. (CISA)
W firmowym środowisku warto ustalić:
- co jest kopiowane,
- jak często wykonywane są kopie,
- jak długo są przechowywane,
- gdzie znajduje się repozytorium backupu,
- kto otrzymuje informację o błędzie,
- jak wygląda procedura odtworzenia danych.
Najważniejszy element często jest jednak pomijany: backup trzeba okresowo testować. Dopiero udane odtworzenie danych potwierdza, że kopia może rzeczywiście zostać wykorzystana podczas awarii.
Logi i możliwość sprawdzenia, co wydarzyło się na serwerze
System operacyjny i uruchomione aplikacje generują logi zawierające informacje o działaniu środowiska.
Mogą one pomóc odpowiedzieć na pytania:
- kiedy pojawił się problem,
- która usługa przestała działać,
- czy występowały nieudane próby logowania,
- jakie działania wykonywał administrator,
- czy problem zaczął się po aktualizacji,
- czy wystąpiła nietypowa aktywność.
NIST wskazuje zarządzanie logami jako istotny element bezpieczeństwa systemów informatycznych, między innymi ze względu na możliwość analizy zdarzeń i reagowania na incydenty. (NIST Publications)
Samo przechowywanie logów nie wystarcza. Trzeba również określić, które zdarzenia są istotne i kiedy powinny powodować reakcję administratora.
Ochrona aplikacji działającej na VPS-ie
Bezpiecznie skonfigurowany system operacyjny nie rozwiązuje wszystkich problemów.
Na serwerze działają zwykle również:
- serwer WWW,
- baza danych,
- system ERP lub CRM,
- aplikacje biznesowe,
- usługi integracyjne,
- oprogramowanie producentów zewnętrznych.
Każdy z tych elementów może wymagać osobnych aktualizacji i zabezpieczeń.
Dlatego zarządzanie VPS-em powinno uwzględniać nie tylko sam system Windows Server lub Linux, ale cały stos aplikacyjny działający na maszynie.
Przykład: VPS dla systemu ERP
Załóżmy, że firma przenosi system ERP na serwer wirtualny.
Samo uruchomienie VPS z odpowiednią ilością pamięci RAM i przestrzeni dyskowej nie zamyka projektu.
Środowisko powinno mieć również:
- skonfigurowany system operacyjny,
- zabezpieczony dostęp administratora,
- odpowiednie reguły firewalla,
- mechanizm aktualizacji,
- monitoring zasobów,
- monitoring usług ERP i bazy danych,
- automatyczny backup,
- kopię przechowywaną poza podstawowym VPS-em,
- procedurę odtworzenia środowiska,
- osobę odpowiedzialną za reagowanie na alerty.
W takiej sytuacji dzierżawa serwera wirtualnego VPS jest tylko jednym z elementów rozwiązania. Drugim jest jego późniejsze utrzymanie.
Przykład: serwer aplikacji dostępny z Internetu
Innym scenariuszem jest VPS obsługujący aplikację dostępną dla pracowników lub klientów przez Internet.
Tutaj szczególnego znaczenia nabiera:
- ograniczenie publicznie dostępnych usług,
- właściwa konfiguracja firewalla,
- aktualizacja systemu i aplikacji,
- ochrona kont administratorów,
- analiza logów,
- monitoring nietypowej aktywności.
Jeżeli firma nie wie, które elementy obecnego środowiska są odpowiednio zabezpieczone, punktem wyjścia może być audyt IT obejmujący między innymi konfigurację infrastruktury, backup i potencjalne ryzyka.
Kto odpowiada za bezpieczeństwo VPS?
To pytanie warto wyjaśnić jeszcze przed uruchomieniem serwera.
Zakres odpowiedzialności zależy od umowy i rodzaju usługi. Dostawca infrastruktury może odpowiadać za fizyczne serwery i platformę wirtualizacyjną, natomiast konfiguracja systemu operacyjnego, aplikacji i zabezpieczeń VPS może pozostawać po stronie klienta lub jego administratora.
Dlatego przed wyborem usługi warto sprawdzić, czy otrzymujemy:
- wyłącznie zasoby VPS,
- VPS z podstawową konfiguracją,
- czy zarządzane środowisko z administracją, monitoringiem i backupem.
To trzy różne poziomy usługi.
Wnioski
Bezpieczny serwer VPS to nie tylko maszyna wirtualna. Potrzebny jest cały proces utrzymania środowiska.
Najważniejsze elementy to:
- bieżąca administracja,
- aktualizacje i patch management,
- firewall i ograniczenie dostępu,
- bezpieczne konta administratorów,
- monitoring,
- centralne lub odpowiednio zabezpieczone logowanie zdarzeń,
- backup poza podstawowym serwerem,
- testowanie możliwości odtworzenia,
- regularna kontrola konfiguracji.
Dopiero połączenie tych elementów pozwala traktować VPS jako przygotowane środowisko do obsługi ważnych procesów biznesowych.
Podsumowanie
Administracja serwerem VPS powinna być planowana równolegle z jego uruchomieniem. Parametry techniczne maszyny są istotne dla wydajności, ale nie zastępują aktualizacji, monitoringu, backupu i właściwej konfiguracji bezpieczeństwa.
W praktyce największe znaczenie ma nie tylko to, gdzie działa serwer, ale również kto odpowiada za jego utrzymanie i jak szybko reaguje na problemy.
Jeżeli firma potrzebuje VPS do systemu ERP, aplikacji biznesowej, bazy danych lub pracy zdalnej, warto zaplanować od razu również administrację i ochronę całego środowiska. W sprawie doboru rozwiązania i zakresu utrzymania można skontaktować się z Exabytes.
Najnowsze komentarze