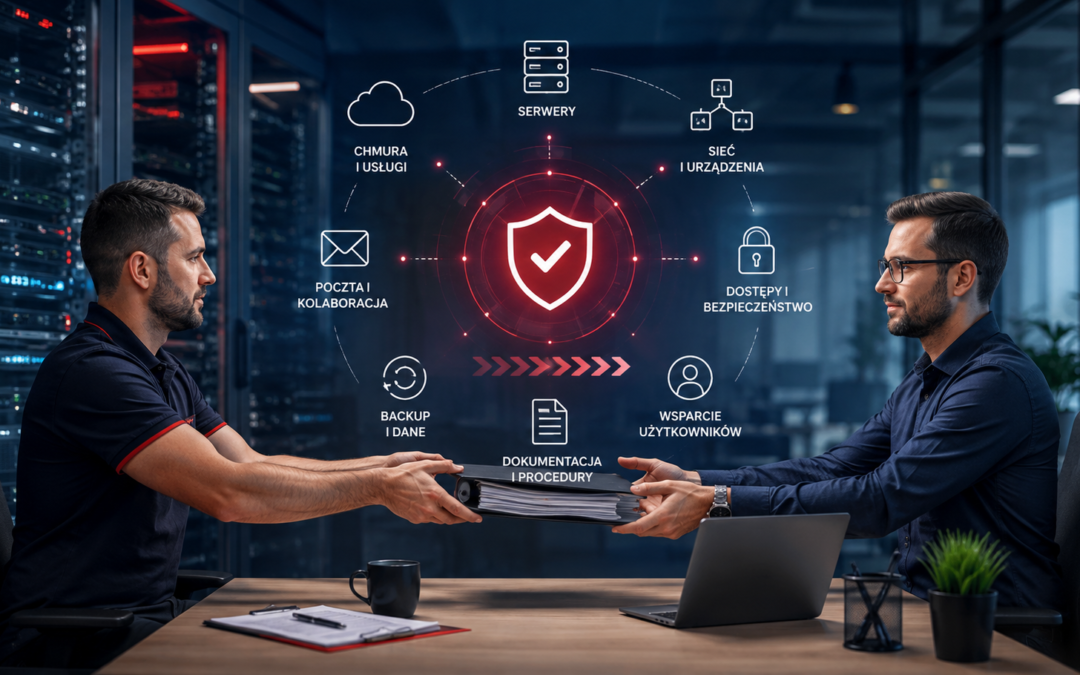
Decyzja o zmianie firmy informatycznej często rodzi obawy: kto ma hasła administratora, gdzie znajduje się dokumentacja, kto zarządza domeną, serwerami i backupem oraz czy po zakończeniu współpracy wszystko nadal będzie działało?
Prawidłowo przeprowadzone przejęcie obsługi IT nie powinno polegać na gwałtownym odcięciu poprzedniego dostawcy i rozpoczęciu pracy od zera. Bezpieczniejszym rozwiązaniem jest kontrolowany proces przekazania środowiska, podczas którego nowy zespół poznaje infrastrukturę, przejmuje niezbędne dostępy i sprawdza jej stan techniczny.
Przejęcie obsługi IT zaczyna się od poznania środowiska
Pierwszym etapem jest ustalenie, co właściwie znajduje się pod opieką dotychczasowej firmy informatycznej. W mniejszej organizacji może to być kilkanaście komputerów, router, urządzenie NAS, drukarki i Microsoft 365. W większej dochodzą serwery, maszyny wirtualne, systemy ERP, VPN, urządzenia sieciowe, kilka lokalizacji, usługi chmurowe czy specjalistyczne aplikacje.
Nowy dostawca powinien więc przygotować możliwie dokładną inwentaryzację.
Sprawdzane mogą być między innymi:
- komputery i laptopy,
- serwery fizyczne i wirtualne,
- urządzenia NAS,
- routery, firewalle i przełączniki,
- punkty dostępowe Wi-Fi,
- domeny internetowe i DNS,
- hosting oraz poczta,
- Microsoft 365 lub Google Workspace,
- systemy backupu,
- VPN i inne metody zdalnego dostępu,
- programy księgowe, ERP i CRM,
- licencje,
- oprogramowanie zabezpieczające,
- konta administracyjne i uprawnienia.
Jeżeli firma nie posiada aktualnej dokumentacji albo nie ma pewności, w jakim stanie znajduje się środowisko, dobrym punktem wyjścia może byćaudyt IT. Pozwala on uporządkować informacje o infrastrukturze i wskazać obszary wymagające dalszej weryfikacji.
Dokumentacja od poprzedniej firmy IT
Jednym z najważniejszych elementów przejęcia jest dokumentacja. Problem pojawia się wtedy, gdy przez kilka lat cała wiedza o środowisku znajdowała się wyłącznie po stronie jednego administratora lub dostawcy.
Nowy zespół powinien otrzymać informacje niezbędne do dalszego utrzymania infrastruktury. Zakres zależy oczywiście od konkretnej organizacji.
Może obejmować między innymi:
- listę urządzeń i serwerów,
- adresację sieci,
- konfigurację podstawowych usług,
- informacje o maszynach wirtualnych,
- konta administracyjne,
- sposób wykonywania backupu,
- informacje o domenach i hostingu,
- konfigurację VPN,
- dokumentację sieci LAN i Wi-Fi,
- informacje o dostawcach internetu i innych usług,
- licencje oraz terminy ich odnowienia,
- procedury związane z kluczowymi systemami.
Nie zawsze wszystkie informacje będą dostępne. Brak dokumentacji nie oznacza jednak automatycznie, że zmiana dostawcy IT jest niemożliwa. Oznacza natomiast, że część środowiska trzeba będzie zinwentaryzować i udokumentować od początku.
Przejęcie kont i dostępów administracyjnych
Kolejny etap jest szczególnie istotny z punktu widzenia bezpieczeństwa.
Nowa firma informatyczna musi uzyskać odpowiednie uprawnienia do systemów, którymi ma zarządzać. Jednocześnie należy ustalić, jakie konta posiada poprzedni dostawca i które z nich powinny zostać wyłączone po zakończeniu przekazania.
Dotyczy to szczególnie dostępu do:
- serwerów Windows i Linux,
- Active Directory,
- Microsoft 365 lub Google Workspace,
- firewalli i routerów,
- urządzeń NAS,
- paneli hostingowych,
- rejestratorów domen,
- systemów backupu,
- hypervisorów,
- VPN,
- systemów monitoringu i narzędzi administracyjnych.
Nie wystarczy przy tym zmienić jednego „głównego hasła”. W nowoczesnym środowisku dostęp może odbywać się przez różne konta, tokeny, aplikacje oraz aktywne sesje.
Microsoft wskazuje przykładowo, że przy odbieraniu dostępu w Microsoft Entra można zablokować konto oraz odwołać jego sesje. Producent zwraca jednocześnie uwagę, że aplikacje mogą korzystać z własnych tokenów sesyjnych, dlatego rzeczywiste odebranie dostępu wymaga uwzględnienia sposobu uwierzytelniania poszczególnych usług.
NIST w zaleceniach dotyczących zarządzania kontami również wskazuje na wyłączanie kont, które przestały być potrzebne, oraz zmianę współdzielonych danych uwierzytelniających, gdy osoba posiadająca do nich dostęp przestaje być uprawniona.
Weryfikacja backupu i kluczowych systemów
Przejęcie infrastruktury to dobry moment, żeby sprawdzić nie tylko, czy backup jest wykonywany, ale również:
- co dokładnie jest kopiowane,
- jak często powstają kopie,
- gdzie są przechowywane,
- czy występują błędy wykonywania kopii,
- kto ma dostęp do repozytorium,
- jaka jest retencja danych,
- czy można przeprowadzić odtworzenie.
Samo istnienie programu do backupu nie daje jeszcze pewności, że dane można skutecznie odzyskać.
Podobnej kontroli wymagają serwery. Jeżeli nowy dostawca przejmuje ich utrzymanie, powinien poznać konfigurację, aktualizacje, wykorzystanie zasobów, usługi, sposób monitorowania oraz zależności między systemami.
W przypadku bardziej rozbudowanego środowiska potrzebna może być później stała administracja serwerami obejmująca nie tylko reagowanie na awarie, ale także monitoring, aktualizacje i kontrolę stanu usług.
Czy poprzednią firmę IT należy od razu odciąć?
W standardowej sytuacji nie powinno się robić tego przypadkowo w środku procesu przekazania.
Najpierw należy ustalić, które systemy wymagają współpracy poprzedniego administratora, odebrać dokumentację i sprawdzić, czy nowy zespół rzeczywiście posiada niezbędne uprawnienia.
Dopiero po potwierdzeniu przejęcia poszczególnych obszarów można zakończyć dostęp poprzedniego dostawcy zgodnie z ustalonym harmonogramem.
Inaczej wygląda sytuacja, gdy istnieje podejrzenie naruszenia bezpieczeństwa. Wtedy priorytetem może być natychmiastowe zablokowanie określonych kont, unieważnienie sesji i zabezpieczenie systemów. Microsoft wprost wymienia kompromitację konta oraz zakończenie współpracy jako sytuacje, w których może być wymagane odwołanie dostępu użytkownika.
Co nowa firma IT powinna sprawdzić po przejęciu?
Otrzymanie haseł i dokumentacji nie kończy procesu. Kolejnym krokiem powinna być weryfikacja stanu infrastruktury.
Nowy zespół może sprawdzić między innymi aktualizacje systemów, konfigurację zabezpieczeń, backup, konta administracyjne, uprawnienia użytkowników, stan serwerów, urządzenia sieciowe, ochronę stacji roboczych oraz dostęp zdalny.
To ważny etap, ponieważ dokumentacja opisuje deklarowany stan środowiska, natomiast analiza techniczna pokazuje jego stan rzeczywisty.
Dopiero po takim rozpoznaniu można ustalić priorytety: co wymaga natychmiastowej poprawy, co można zaplanować na kolejne miesiące, a które elementy działają prawidłowo i nie wymagają zmian.
Przykład: firma z 30 stanowiskami
Załóżmy, że firma posiada około 30 komputerów, serwer, urządzenie NAS, Microsoft 365, firewall, VPN oraz kilka urządzeń sieciowych.
Przejęcie może rozpocząć się od zebrania informacji o urządzeniach i usługach. Następnie nowy dostawca uzyskuje dostęp administracyjny i weryfikuje serwer, backup, sieć oraz konfigurację Microsoft 365.
Kolejnym etapem jest przygotowanie własnej dokumentacji i ustalenie, które konta należały do poprzedniego dostawcy. Po potwierdzeniu, że nowe konta administracyjne działają prawidłowo, stare dostępy mogą zostać wyłączone.
Na końcu wdrażany jest sposób obsługi zgłoszeń pracowników, monitoring oraz procedury związane z dalszym utrzymaniem infrastruktury.
Dzięki temu zmiana dostawcy nie musi oznaczać jednego dużego „przełączenia”. Może być kontrolowanym procesem, w którym kolejne obszary są przejmowane i weryfikowane etapami.
Co jeśli poprzednia firma nie przekazała wszystkich informacji?
To jeden z trudniejszych scenariuszy, ale nadal możliwy do rozwiązania.
Nowy administrator może zinwentaryzować urządzenia, sprawdzić konfigurację sieci, zidentyfikować serwery i usługi oraz odbudować dokumentację na podstawie rzeczywistego środowiska.
Problemem mogą być natomiast systemy, do których firma nie posiada odpowiednich danych administracyjnych. Wtedy sposób odzyskania kontroli zależy od konkretnej usługi, producenta i sposobu jej wcześniejszej konfiguracji.
Dlatego jednym z ważniejszych efektów przejęcia powinno być doprowadzenie do sytuacji, w której organizacja wie, jakie systemy posiada, kto nimi zarządza i gdzie znajdują się kluczowe informacje administracyjne.
Wnioski
Zmiana firmy informatycznej jest przede wszystkim procesem organizacyjnym i technicznym. Największym błędem byłoby sprowadzenie jej wyłącznie do przekazania kilku haseł.
Dobre przejęcie obsługi IT powinno obejmować inwentaryzację infrastruktury, dokumentację, przejęcie dostępów administracyjnych, sprawdzenie backupu i zabezpieczeń, kontrolowane odebranie dostępu poprzedniemu dostawcy oraz ustalenie zasad dalszej obsługi.
Najnowsze komentarze